Udostępnij artykuł
Dostęp fizyczny był dotychczas zarządzany oddzielnie od tożsamości cyfrowej. Dział IT zarządza pracownikami, kontami, grupami i rolami organizacyjnymi, natomiast zespoły ds. bezpieczeństwa i infrastruktury zarządzają drzwiami, identyfikatorami i uprawnieniami dostępu. Systemy te często zawierają pokrywające się informacje dotyczące tych samych osób, ale nie zawsze współpracują ze sobą. Powoduje to dodatkowe obciążenie administracyjne i stwarza zagrożenia dla bezpieczeństwa, zwłaszcza gdy pracownicy dołączają do organizacji, zmieniają stanowiska lub odchodzą z niej.
Najważniejsze wnioski
Czas czytania: 4 minuty
- Uprawnienia fizyczne powinny odzwierciedlać rzeczywistą pozycję danej osoby w organizacji, jej dział, stanowisko, lokalizację, status zatrudnienia oraz przynależność do grup, a nie oddzielną listę, którą administrator ręcznie synchronizuje.
- Rozwiązanie Smart MasterKey stanowi pomost między systemem tożsamości organizacji a istniejącą okućą drzwiową, wykorzystując korporacyjne rozwiązania SSO, MFA i SCIM, dzięki czemu uprawnienia dostępu są automatycznie aktualizowane, gdy ktoś dołącza do organizacji, zmienia stanowisko lub odchodzi.
- Ponieważ dostęp jest regulowany zgodnie z zasadami opartymi na tożsamości, uprawnienia dostosowują się natychmiast po zmianie roli lub statusu danej osoby. Użytkownicy uzyskują dostęp wtedy, gdy go potrzebują, a tracą go w momencie, gdy przestaje być im potrzebny – a przy tym nie ma potrzeby wymiany żadnego elementu obecnej infrastruktury fizycznej.
Dostęp fizyczny powinien uwzględniać tożsamość organizacyjną
Uprawnienia pracownika do fizycznego dostępu powinny odpowiadać jego roli w organizacji. Dział, stanowisko, lokalizacja, status zatrudnienia oraz przynależność do grup mogą stanowić kontekst niezbędny do ustalenia, do których budynków, pięter, pomieszczeń lub obszarów o ograniczonym dostępie dana osoba powinna mieć dostęp.
W modelu tradycyjnym dostęp fizyczny staje się kolejną bazą danych użytkowników, którą administratorzy muszą utrzymywać. W modelu opartym na tożsamości dostęp fizyczny jest powiązany z informacjami organizacyjnymi, które już określają, kim dana osoba jest i za co odpowiada.
Gdzie sprawdza się Smart MasterKey
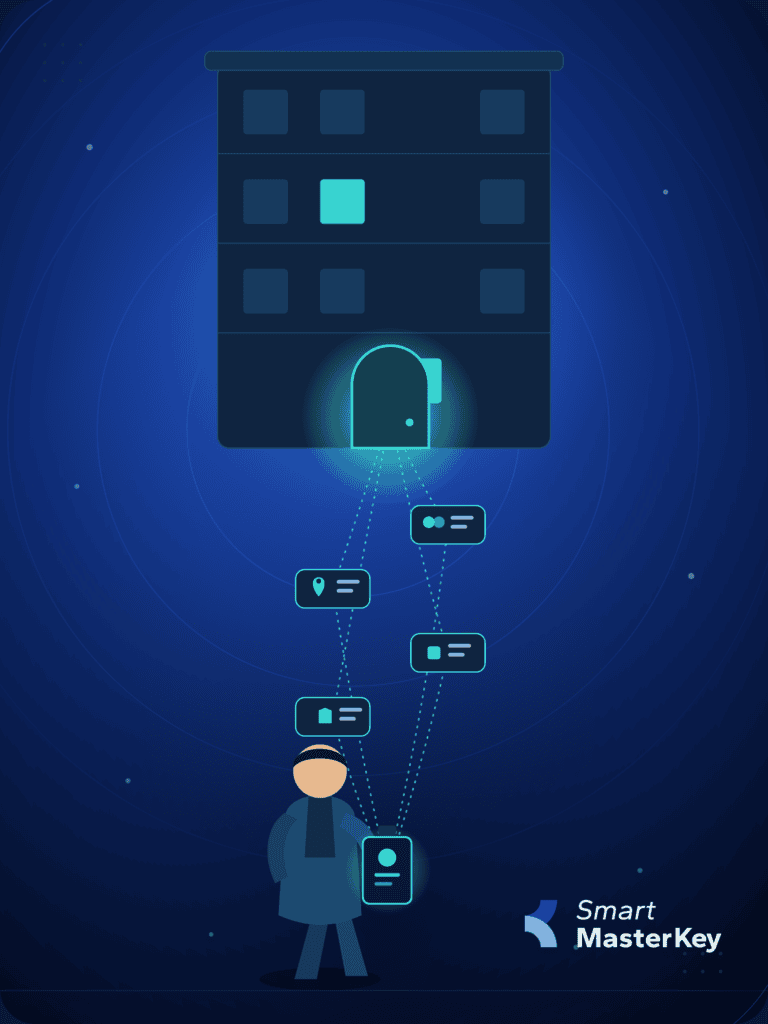
Rozwiązanie Smart MasterKey stanowi pomost między tożsamością organizacyjną a bazową infrastrukturą kontroli dostępu fizycznego. Łączy ono nowoczesne zarządzanie tożsamością i dostępem z istniejącymi systemami bezpieczeństwa fizycznego, nie wymagając od organizacji wymiany obecnej infrastruktury.
Dział identyfikacji korporacyjnej nadal odpowiada za tożsamość cyfrową i informacje organizacyjne. System kontroli dostępu fizycznego nadal odpowiada za sterowanie drzwiami i punktami dostępu. Rozwiązanie Smart MasterKey łączy te środowiska i stosuje odpowiednie zasady kontroli dostępu fizycznego.
Czas zwiększyć efektywność zarządzania budynkiem
Poznaj nowoczesne zarządzanie nieruchomościami dzięki Smart MasterKey. Zobacz, jak czołowe zespoły zajmujące się nieruchomościami komercyjnymi zwiększają wydajność, usprawniają działania i maksymalizują wyniki dzięki naszej platformie.
SSO i uwierzytelnianie wieloskładnikowe (MFA) w przedsiębiorstwie
Funkcja pojedynczego logowania (Single Sign-On, SSO) umożliwia użytkownikom uwierzytelnianie się przy użyciu istniejących danych uwierzytelniających z firmy. Rozwiązanie Smart MasterKey obsługuje dowolnego dostawcę tożsamości SAML lub OIDC w ramach jednej integracji. Dzięki temu organizacje mogą zachować swoje dotychczasowe środowisko uwierzytelniania, zamiast tworzyć kolejny, odizolowany system zarządzania tożsamością.
Uwierzytelnianie wieloskładnikowe (MFA) zapewnia dodatkową warstwę zabezpieczeń, zwłaszcza dla administratorów, którzy mogą tworzyć użytkowników, zmieniać uprawnienia lub modyfikować zasady dostępu. Systemy SSO i MFA zabezpieczają dostęp do środowiska zarządzania, natomiast fizyczne środki uwierzytelniające, takie jak identyfikatory mobilne, kody PIN i RFID, kontrolują dostęp do środowiska fizycznego.
SCIM łączy tożsamość z cyklem życia pracownika
System zarządzania tożsamością międzydomenową (SCIM) zapewnia standardowy sposób wymiany informacji dotyczących cyklu życia użytkownika między systemami tożsamości a aplikacjami. Smart MasterKey obsługuje przydzielanie uprawnień w ramach SCIM z wykorzystaniem Okta, Microsoft Entra ID, ADFS oraz innych kompatybilnych dostawców tożsamości i katalogów.
Rozwiązanie to łączy dostęp fizyczny z cyklem życia pracownika. Kiedy pracownik dołącza do firmy, jego tożsamość korporacyjna może zostać skonfigurowana w systemie Smart MasterKey, a dostęp fizyczny przypisany zgodnie z zasadami obowiązującymi w organizacji. W przypadku zmiany działu, lokalizacji lub stanowiska zsynchronizowane informacje o tożsamości stanowią podstawę do aktualizacji uprawnień pracownika. W momencie odejścia z firmy tożsamość pracownika może zostać cofnięta, a jego dostęp fizyczny i poświadczenia odwołane zgodnie z polityką firmy.
Zasady dostępu oparte na tożsamości
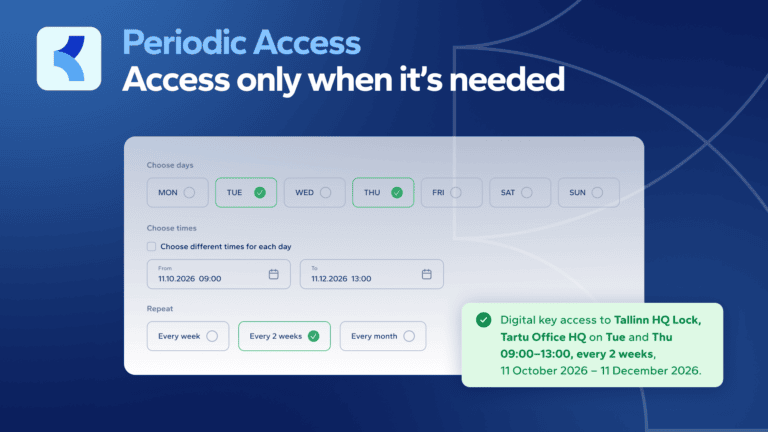
Dostęp oparty na tożsamości okazuje się szczególnie przydatny, gdy organizacje zarządzają wieloma budynkami, działami i strefami dostępu. Uprawnienia fizyczne można powiązać z tożsamościami, rolami i grupami, zamiast zarządzać nimi indywidualnie dla każdej osoby.
Pracownik działu finansowego może otrzymać dostęp do pomieszczeń finansowych, natomiast pracownik przypisany do konkretnego biura otrzymuje dostęp do tego budynku. Kierownik obiektu może zarządzać dostępem do budynków, za które jest odpowiedzialny, natomiast wykonawca może otrzymać dostęp do konkretnej lokalizacji na określony czas. Gdy pracownik odchodzi z pracy, jego dostęp fizyczny można cofnąć w ramach procesu cofania uprawnień.
Zarządzanie oparte na rolach rozdziela również to, czym dana osoba może zarządzać, od miejsc, do których ma fizyczny dostęp. Administrator dzierżawcy może zarządzać użytkownikami swojej organizacji bez sprawowania kontroli nad innym dzierżawcą, podczas gdy zwykły pracownik może mieć fizyczny dostęp bez posiadania uprawnień administracyjnych.
Kierunek dostępu fizycznego
Dostęp fizyczny powinien odzwierciedlać tę samą rzeczywistość organizacyjną, co dostęp cyfrowy. Gdy ktoś dołącza do organizacji, należy mu przyznać dostęp fizyczny zgodny z pełnioną przez niego rolą. Gdy zmienia dział lub lokalizację, jego dostęp powinien ulec zmianie wraz z tą zmianą. Gdy odchodzi z organizacji, należy cofnąć mu dostęp fizyczny.
Rozwiązanie Smart MasterKey łączy w sobie identyfikację korporacyjną, zarządzanie dostępem oraz kontrolę dostępu fizycznego, umożliwiając jednocześnie organizacjom dalsze korzystanie z dotychczasowej infrastruktury kontroli dostępu. W rezultacie powstaje środowisko kontroli dostępu fizycznego, które dostosowuje się do aktualnej sytuacji organizacji, zamiast opierać się na uprawnieniach utworzonych miesiące lub lata temu.