Jaga artiklit
Füüsilist juurdepääsu on traditsiooniliselt hallatud eraldi digitaalsest identiteedist. IT-osakond haldab töötajaid, kontosid, rühmi ja organisatsioonilisi rolle, samas kui turva- ja hoonete haldusmeeskonnad haldavad uksi, juurdepääsutunnuseid ja juurdepääsuõigusi. Need süsteemid sisaldavad sageli üksteisega kattuvat teavet samade isikute kohta, kuid need ei tööta alati koos. See tekitab halduskoormust ja turvariske, eriti siis, kui töötajad asuvad tööle, vahetavad ametikohta või lahkuvad organisatsioonist.
Peamised järeldused
Lugemisaeg: 4 minutit
- Füüsiline juurdepääs peaks kajastama seda, kes inimene organisatsioonis tegelikult on – tema osakonda, ametit, asukohta, töösuhet ja rühma liikmelisust –, mitte aga eraldi nimekirja, mida administraator käsitsi sünkroniseerib.
- Smart MasterKey asub teie organisatsiooni identiteedisüsteemi ja olemasolevate ukse riistvarade vahel ning kasutab ettevõtte tasandi SSO-d, MFA-d ja SCIM-i, nii et juurdepääsuõigused uuendatakse automaatselt, kui keegi liitub organisatsiooniga, vahetab rolli või lahkub.
- Kuna juurdepääs toimub identiteedipõhiste eeskirjade alusel, kohanduvad õigused kohe, kui kellegi roll või staatus muutub. Inimesed saavad juurdepääsu siis, kui nad seda vajavad, ja kaotavad selle kohe, kui neil seda enam vaja ei ole, ning ühtegi teie praegusest füüsilisest infrastruktuurist ei ole vaja asendada.
Füüsiline juurdepääs peaks arvestama organisatsiooni identiteediga
Töötaja füüsiline juurdepääs peaks vastama tema rollile organisatsioonis. Osakond, ametikoht, asukoht, töösuhe ja rühma liikmelisus võivad anda vajaliku konteksti, et määrata kindlaks, millistesse hoonetesse, korrustele, ruumidesse või piiratud juurdepääsuga aladele peaks isikul olema juurdepääs.
Traditsioonilises mudelis muutub füüsiline juurdepääs veel üheks kasutajate andmebaasiks, mida administraatorid peavad haldama. Identiteedipõhises mudelis on füüsiline juurdepääs seotud organisatsiooni andmetega, mis juba määratlevad, kes isik on ja millised on tema vastutusalad.
Kus Smart MasterKey sobib
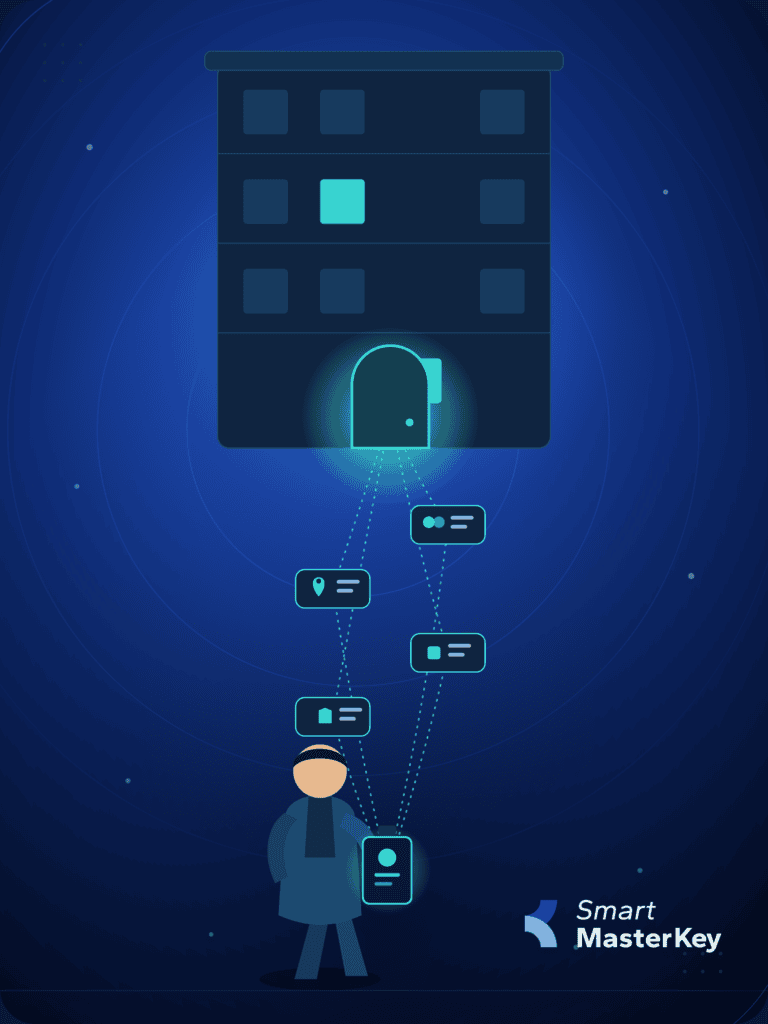
Smart MasterKey asub organisatsiooni identiteedi ja selle aluseks oleva füüsilise juurdepääsu infrastruktuuri vahel. See ühendab kaasaegse identiteedi- ja juurdepääsuhalduse olemasolevate füüsiliste turvasüsteemidega, ilma et organisatsioonid peaksid oma praegust infrastruktuuri välja vahetama.
Ettevõtte identiteedihaldus vastutab endiselt digitaalse identiteedi ja organisatsiooni andmete eest. Füüsilise juurdepääsu süsteem vastutab endiselt uste ja juurdepääsupunktide kontrollimise eest. Smart MasterKey ühendab need keskkonnad ja rakendab asjakohaseid füüsilise juurdepääsu eeskirju.
On aeg saada oma hoone haldamisest rohkem kasu
Kogege kaasaegset kinnisvarahaldust koos Smart MasterKeyga. Vaadake, kuidas juhtivad ärikinnisvara meeskonnad suurendavad meie platvormi abil tõhusust, lihtsustavad tegevust ja maksimeerivad tulemuslikkust.
Ettevõtte SSO ja MFA
Ühekordne sisselogimine (Single Sign-On ehk SSO) võimaldab kasutajatel end autentida oma olemasoleva ettevõtte identiteedi abil. Smart MasterKey toetab ühe integratsiooni kaudu kõiki SAML- või OIDC-identiteedipakkujaid. See võimaldab organisatsioonidel säilitada oma olemasolev autentimiskeskkond, selle asemel et luua uus eraldiseisev identiteedisüsteem.
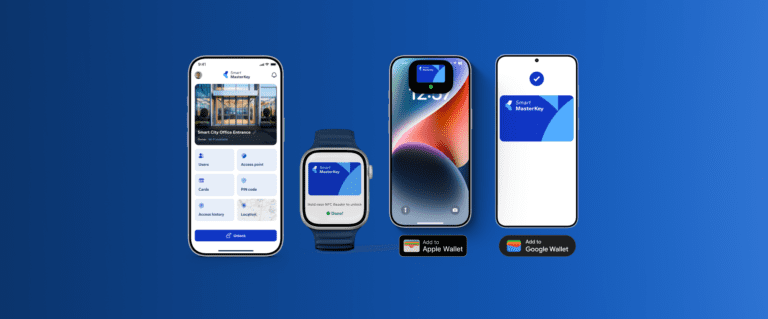
Mitme teguri autentimine (MFA) lisab veel ühe kaitsetaseme, eriti administraatoritele, kes saavad luua kasutajaid, muuta õigusi või kohandada juurdepääsureegleid. SSO ja MFA kaitsevad juurdepääsu halduskeskkonnale, samas kui füüsilised autentimisvahendid, nagu mobiilseadmed, PIN-koodid ja RFID, kontrollivad juurdepääsu füüsilisele keskkonnale.
SCIM seob identiteedi töötaja elutsükliga
Domeenidevahelise identiteedihalduse süsteem (SCIM) pakub identiteedisüsteemidele ja rakendustele standardse viisi kasutajate elutsükli andmete vahetamiseks. Smart MasterKey toetab SCIM-põhist juurdepääsu haldamist koos Okta, Microsoft Entra ID, ADFS ja teiste ühilduvate identiteedipakkujate ning kataloogidega.
See seob füüsilise juurdepääsu töötaja töötsükliga. Kui töötaja asub tööle, saab tema ettevõtte identiteedi lisada Smart MasterKey süsteemi ja määrata talle füüsilise juurdepääsu vastavalt organisatsiooni eeskirjadele. Kui töötaja vahetab osakonda, asukohta või ametit, võimaldab sünkroniseeritud identiteediinfo uuendada tema juurdepääsuõigusi. Kui töötaja lahkub, saab tema identiteedi kehtetuks tunnistada ning tema füüsilise juurdepääsu ja volitused tühistada vastavalt eeskirjadele.
Identiteedipõhised juurdepääsureeglid
Identiteedipõhine juurdepääs osutub eriti kasulikuks juhul, kui organisatsioonil on mitu hoonet, osakonda ja juurdepääsutsooni. Füüsilisi juurdepääsuõigusi saab seostada identiteetide, rollide ja rühmadega, selle asemel et neid iga isiku puhul eraldi hallata.
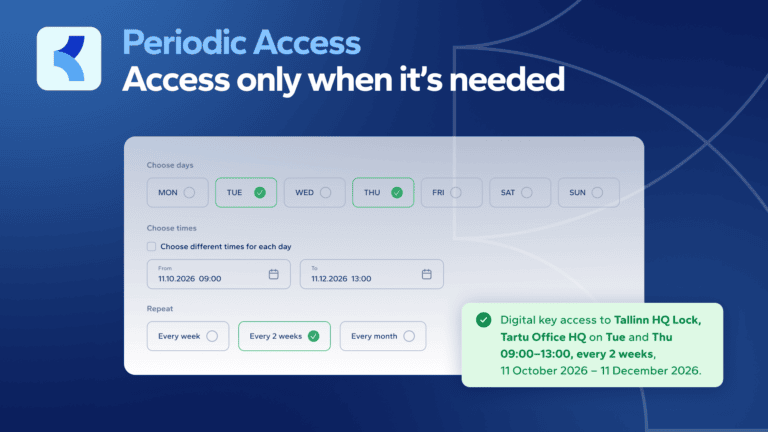
Rahandusosakonna töötajale võib anda juurdepääsu rahandusosakonna ruumidele, samas kui konkreetsesse kontorisse määratud töötajale antakse juurdepääs sellele hoonele. Kinnisvarajuht saab hallata juurdepääsu hoonetele, mille eest ta vastutab, samas kui töövõtjale võib anda juurdepääsu konkreetsele asukohale kindlaksmääratud ajavahemikuks. Kui töötaja lahkub, võib tema füüsilise juurdepääsu õiguse tühistada osana juurdepääsuõiguste tühistamise protsessist.
Rollipõhine haldus eraldab ka selle, mida kasutaja saab hallata, sellest, kuhu tal on füüsiline juurdepääs. Rendija haldaja saab hallata oma organisatsiooni kasutajaid, ilma et tal oleks kontrolli teise rendija üle, samas kui tavalisel töötajal võib olla füüsiline juurdepääs, ilma et talle antaks haldusõigusi.
Füüsilise juurdepääsu suund
Füüsiline juurdepääs peaks kajastama sama organisatsioonilist tegelikkust kui digitaalne juurdepääs. Kui keegi liitub organisatsiooniga, tuleks talle anda tema rollile vastav füüsiline juurdepääs. Kui ta vahetab osakonda või asukohta, peaks tema juurdepääs muutuma vastavalt. Kui ta lahkub, tuleks tema füüsiline juurdepääs tühistada.
Smart MasterKey ühendab ettevõtte identiteedi, juurdepääsu haldamise ja füüsilise juurdepääsu, võimaldades samal ajal organisatsioonidel jätkata oma olemasoleva juurdepääsukontrolli infrastruktuuri kasutamist. Selle tulemuseks on füüsiline juurdepääsukeskkond, mis vastab organisatsiooni praegusele olukorrale, selle asemel et tugineda kuude või aastate eest loodud juurdepääsuõigustele.