Pasidalinti straipsniu
Fizinė prieiga tradiciškai buvo valdoma atskirai nuo skaitmeninės tapatybės. IT skyrius tvarko darbuotojus, paskyras, grupes ir organizacines pareigas, o saugumo ir infrastruktūros komandos – duris, prieigos duomenis ir prieigos teises. Šiose sistemose dažnai yra tarpusavyje sutampanti informacija apie tuos pačius asmenis, tačiau jos ne visada veikia kartu. Dėl to atsiranda administracinio darbo ir saugumo rizika, ypač kai darbuotojai įsidarbina, keičia pareigas arba išeina iš organizacijos.
Svarbiausi dalykai
Skaitymo trukmė: 4 minutės
- Fizinė prieiga turėtų atspindėti asmens tikrąją padėtį organizacijoje, jo skyrių, pareigas, darbo vietą, darbo statusą ir priklausymą grupėms, o ne atskirą sąrašą, kurį administratorius sinchronizuoja rankiniu būdu.
- „Smart MasterKey“ veikia kaip tarpinė grandis tarp jūsų organizacijos tapatybės sistemos ir esamos durų įrangos, naudodama įmonės lygio SSO, MFA ir SCIM technologijas, todėl prieigos teisės atnaujinamos automatiškai, kai kas nors prisijungia prie organizacijos, keičia pareigas arba išeina iš darbo.
- Kadangi prieiga reglamentuojama pagal tapatybės pagrįstas taisykles, leidimai keičiasi iškart, kai pasikeičia asmens vaidmuo ar statusas. Žmonės gauna prieigą tada, kai jos reikia, ir ją praranda, kai jos nebereikia, o jūsų esamos fizinės infrastruktūros keisti nereikia.
Fizinė prieiga turėtų atitikti organizacijos tapatybę
Darbuotojo fizinė prieiga turėtų atitikti jo vaidmenį organizacijoje. Skyrius, pareigos, darbo vieta, darbo statusas ir priklausomybė grupei gali suteikti reikiamą kontekstą, leidžiantį nustatyti, į kuriuos pastatus, aukštus, patalpas ar riboto patekimo zonas asmuo turėtų turėti prieigą.
Tradiciniame modelyje fizinė prieiga tampa dar viena vartotojų duomenų baze, kurią turi prižiūrėti administratoriai. Tapatybės pagrįstame modelyje fizinė prieiga susiejama su organizacijos informacija, kurioje jau apibrėžta, kas yra asmuo ir už ką jis atsakingas.
Kur tinka „Smart MasterKey“
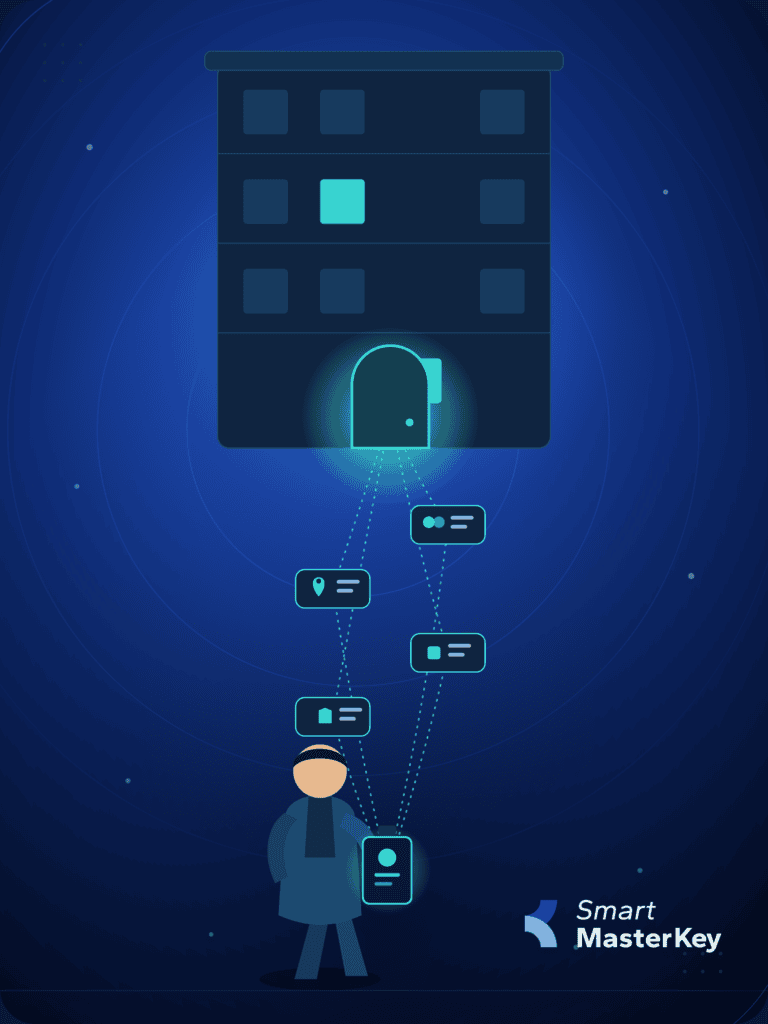
„Smart MasterKey“ veikia tarp organizacijos tapatybės ir pagrindinės fizinės prieigos infrastruktūros. Ji sujungia šiuolaikinį tapatybės ir prieigos valdymą su esamomis fizinės saugos sistemomis, nereikalaujant, kad organizacijos keistų savo dabartinę infrastruktūrą.
Įmonės tapatybės sistema ir toliau yra atsakinga už skaitmeninę tapatybę bei organizacijos informaciją. Fizinės prieigos sistema ir toliau yra atsakinga už durų ir prieigos taškų valdymą. „Smart MasterKey“ sujungia šias aplinkas ir taiko atitinkamas fizinės prieigos taisykles.
Atėjo laikas išgauti daugiau naudos iš pastato eksploatacijos
Išbandykite šiuolaikinį nekilnojamojo turto valdymą su „Smart MasterKey“. Sužinokite, kaip pirmaujančios komercinio nekilnojamojo turto komandos, naudodamosi mūsų platforma, didina efektyvumą, optimizuoja veiklą ir maksimaliai didina našumą.
Įmonių vienkartinis prisijungimas (SSO) ir daugiapakopis autentifikavimas (MFA)
Vienkartinis prisijungimas (angl. Single Sign-On, SSO) leidžia vartotojams autentiškumą patvirtinti naudodamiesi esama įmonės tapatybe. „Smart MasterKey“ palaiko bet kurį SAML arba OIDC tapatybės teikėją per vieną integraciją. Tai leidžia organizacijoms išlaikyti esamą autentiškumo patvirtinimo aplinką, o ne kurti dar vieną izoliuotą tapatybės sistemą.
Daugialypė autentifikacija (MFA) suteikia papildomą apsaugos lygį, ypač administratoriams, kurie gali kurti vartotojus, keisti leidimus ar modifikuoti prieigos taisykles. SSO ir MFA užtikrina prieigos prie valdymo aplinkos saugumą, o fiziniai identifikavimo duomenys, tokie kaip mobilieji identifikavimo duomenys, PIN kodai ir RFID, kontroliuoja prieigą prie fizinės aplinkos.
SCIM susieja tapatybę su darbuotojo karjeros ciklu
Tarpdomeninis tapatybės valdymo sistema (SCIM) užtikrina standartinį būdą, kuriuo tapatybės sistemos ir programos gali keistis informacija apie vartotojo gyvavimo ciklą. „Smart MasterKey“ palaiko SCIM konfigūravimą naudojant „Okta“, „Microsoft Entra ID“, ADFS ir kitus suderinamus tapatybės teikėjus bei katalogus.
Tai susieja fizinę prieigą su darbuotojo karjeros ciklu. Kai darbuotojas įsidarbina, jo įmonės tapatybė gali būti įtraukta į „Smart MasterKey“ sistemą, o fizinė prieiga suteikiama pagal organizacijos politiką. Kai darbuotojas keičia skyrių, darbo vietą ar pareigas, sinchronizuota tapatybės informacija gali tapti pagrindu atnaujinti jo leidimus. Kai darbuotojas išeina iš darbo, jo tapatybės duomenys gali būti panaikinti, o fizinė prieiga ir prisijungimo duomenys – atšaukti pagal politiką.
Tapatybe grindžiamos prieigos taisyklės
Tapatybe grindžiama prieiga tampa ypač naudinga, kai organizacijos valdo kelis pastatus, skyrius ir prieigos zonas. Fiziniai leidimai gali būti susieti su tapatybėmis, vaidmenimis ir grupėmis, o ne tvarkomi atskirai kiekvienam asmeniui.
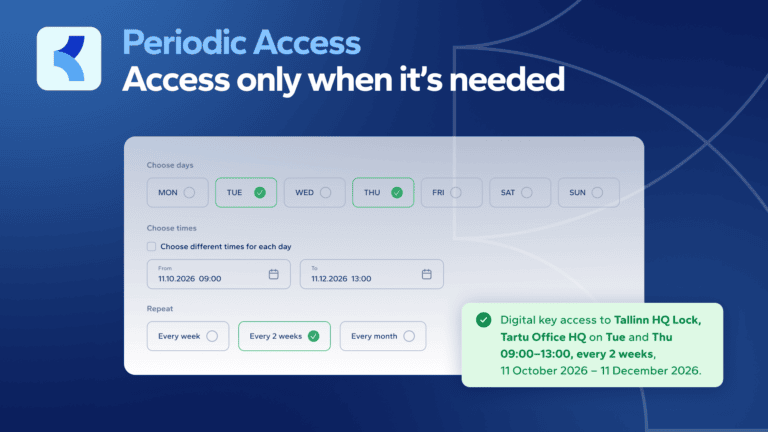
Finansų skyriaus darbuotojui gali būti suteikta prieiga prie finansų skyrių, o konkrečiam biurui priskirtam darbuotojui – prieiga prie to pastato. Pastatų vadybininkas gali valdyti prieigą prie pastatų, už kuriuos jis yra atsakingas, o rangovui gali būti suteikta prieiga prie konkrečios vietos nustatytam laikotarpiui. Kai darbuotojas išeina iš darbo, jo fizinė prieiga gali būti panaikinta vykdant teisių atšaukimo procesą.
Pagal vaidmenis pagrįstas administravimas taip pat atskiria tai, ką asmuo gali valdyti, nuo to, kur jis fiziškai gali patekti. Nuomininko administratorius gali valdyti savo organizacijos vartotojus nekontroliuodamas kito nuomininko, o eilinis darbuotojas gali turėti fizinę prieigą, neturėdamas administratoriaus teisių.
Fizinės prieigos kryptis
Fizinė prieiga turėtų atspindėti tą pačią organizacinę realybę kaip ir skaitmeninė prieiga. Kai asmuo įsidarbina, jo fizinė prieiga turėtų būti suteikta atsižvelgiant į jo pareigas. Kai jis keičia skyrių ar darbo vietą, jo prieiga turėtų keistis kartu su juo. Kai jis išeina iš darbo, jo fizinė prieiga turėtų būti atšaukta.
„Smart MasterKey“ sujungia įmonės identitetą, prieigos valdymą ir fizinę prieigą, tuo pačiu leidžiant organizacijoms toliau naudoti esamą prieigos kontrolės infrastruktūrą. Taip sukuriama fizinės prieigos aplinka, kuri atitinka dabartinę organizacijos padėtį, o ne remiasi prieš mėnesius ar metus suteiktais leidimais.