Partager l’article
L'accès physique a toujours été géré séparément de l'identité numérique. Le service informatique gère les employés, les comptes, les groupes et les rôles au sein de l'organisation, tandis que les équipes chargées de la sécurité et des installations gèrent les portes, les titres d'accès et les autorisations d'accès. Ces systèmes contiennent souvent des informations qui se recoupent concernant les mêmes personnes, mais ils ne fonctionnent pas toujours de concert. Cela engendre une charge administrative et des risques pour la sécurité, notamment lorsque des employés rejoignent l'organisation, changent de poste ou quittent celle-ci.
Points clés à retenir
Temps de lecture : 4 minutes
- Les droits d’accès physiques devraient refléter la situation réelle de chaque personne au sein de l’organisation, à savoir son service, sa fonction, son lieu de travail, son statut professionnel et son appartenance à des groupes, et non une liste distincte que l’administrateur met à jour manuellement.
- Smart MasterKey s’intègre entre le système d’identité de votre organisation et vos systèmes de fermeture existants. Grâce aux technologies SSO, MFA et SCIM d’entreprise, les droits d’accès sont mis à jour automatiquement lorsqu’un collaborateur rejoint l’entreprise, change de poste ou quitte l’entreprise.
- L’accès étant régi par des politiques basées sur l’identité, les autorisations s’adaptent dès que le rôle ou le statut d’une personne change. Les utilisateurs obtiennent l’accès lorsqu’ils en ont besoin et le perdent dès qu’ils n’en ont plus besoin, sans qu’il soit nécessaire de remplacer aucune partie de votre infrastructure physique actuelle.
La gestion des accès physiques doit tenir compte de l'identité de l'organisation
Les droits d’accès physique d’un salarié doivent correspondre à son rôle au sein de l’organisation. Le service, la fonction, le lieu de travail, le statut professionnel et l’appartenance à un groupe peuvent fournir le contexte nécessaire pour déterminer à quels bâtiments, étages, locaux ou zones à accès restreint une personne doit avoir accès.
Dans le modèle traditionnel, l’accès physique constitue une base de données supplémentaire sur les utilisateurs que les administrateurs doivent gérer. Dans un modèle axé sur l’identité, l’accès physique est lié aux informations organisationnelles qui définissent déjà l’identité d’une personne et ses responsabilités.
Dans quels cas Smart MasterKey est-il adapté ?
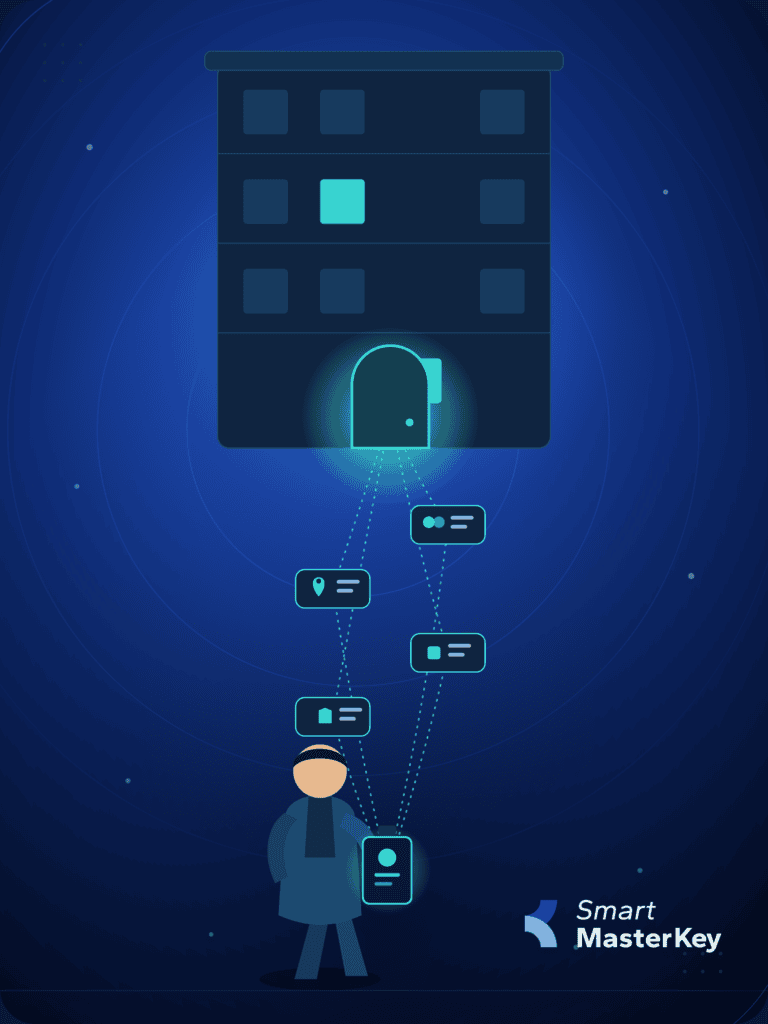
Smart MasterKey fait le lien entre l’identité organisationnelle et l’infrastructure d’accès physique sous-jacente. Il relie la gouvernance moderne en matière d’identité et d’accès aux systèmes de sécurité physique existants, sans que les organisations aient à remplacer leur infrastructure actuelle.
L’identité d’entreprise reste responsable de l’identité numérique et des informations organisationnelles. Le système d’accès physique reste chargé de contrôler les portes et les points d’accès. Smart MasterKey relie ces environnements et applique les politiques d’accès physique appropriées.
Il est temps de tirer le meilleur parti de la gestion de votre immeuble
Découvrez la gestion immobilière moderne avec Smart MasterKey. Découvrez comment les meilleures équipes du secteur de l’immobilier d’entreprise améliorent leur efficacité, rationalisent leurs opérations et optimisent leurs performances grâce à notre plateforme.
Authentification unique (SSO) et authentification multifactorielle (MFA) en entreprise
L’authentification unique (Single Sign-On, ou SSO) permet aux utilisateurs de s’authentifier à l’aide de leur identité d’entreprise existante. Smart MasterKey prend en charge n’importe quel fournisseur d’identité SAML ou OIDC via une seule intégration. Cela permet aux organisations de conserver leur environnement d’authentification existant au lieu de créer un autre système d’identité isolé.
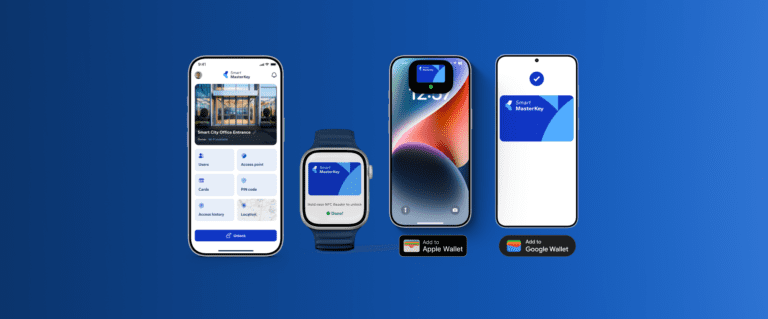
L’authentification multifactorielle, ou MFA, ajoute un niveau de protection supplémentaire, en particulier pour les administrateurs qui peuvent créer des utilisateurs, modifier les autorisations ou ajuster les politiques d’accès. L’authentification unique (SSO) et l’authentification multifactorielle (MFA) protègent l’accès à l’environnement de gestion, tandis que les identifiants physiques, tels que les identifiants mobiles, les codes PIN et la technologie RFID, contrôlent l’accès à l’environnement physique.
SCIM relie l'identité au cycle de vie des salariés
Le système de gestion des identités inter-domaines (SCIM) offre un moyen standard permettant aux systèmes d’identité et aux applications d’échanger des informations relatives au cycle de vie des utilisateurs. Smart MasterKey prend en charge le provisionnement SCIM avec Okta, Microsoft Entra ID, ADFS et d’autres fournisseurs d’identité et annuaires compatibles.
Ce système relie l’accès physique au cycle de vie du salarié. Lorsqu’un salarié intègre l’entreprise, son identité d’entreprise peut être configurée dans Smart MasterKey et son accès physique attribué conformément aux politiques de l’organisation. Lorsqu’il change de service, de site ou de fonction, la synchronisation des informations d’identité permet de mettre à jour ses autorisations. Lorsqu’il quitte l’entreprise, son identité peut être désactivée et ses droits d’accès physiques ainsi que ses identifiants révoqués conformément à la politique en vigueur.
Politiques d'accès fondées sur l'identité
L’accès basé sur l’identité s’avère particulièrement utile lorsque les organisations gèrent plusieurs bâtiments, services et zones d’accès. Les autorisations d’accès physique peuvent être associées à des identités, des rôles et des groupes, plutôt que d’être gérées individuellement pour chaque personne.
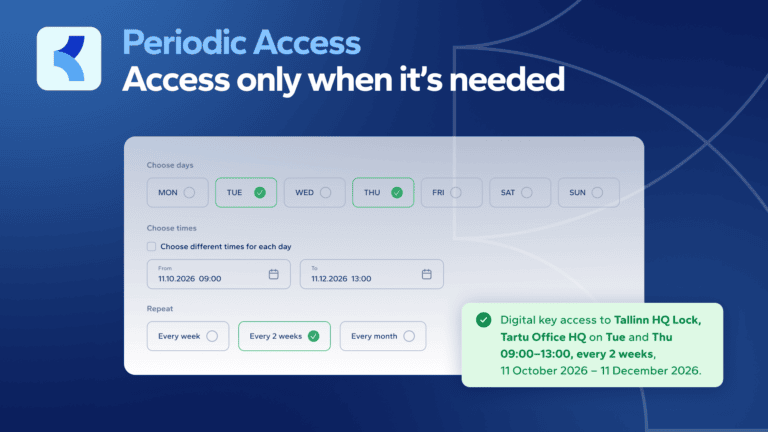
Un collaborateur du service financier peut se voir accorder l’accès aux locaux du service financier, tandis qu’un collaborateur affecté à un bureau spécifique se voit accorder l’accès à ce bâtiment. Un responsable des installations peut gérer les accès aux bâtiments dont il a la charge, tandis qu’un prestataire peut se voir accorder l’accès à un site spécifique pour une durée déterminée. Lorsqu’un collaborateur quitte l’entreprise, son accès physique peut être supprimé dans le cadre du processus de désactivation des droits d’accès.
L’administration basée sur les rôles permet également de distinguer ce qu’une personne peut gérer de l’accès physique dont elle dispose. Un administrateur de tenant peut gérer les utilisateurs de son organisation sans contrôler un autre tenant, tandis qu’un employé lambda peut disposer d’un accès physique sans bénéficier de droits d’administration.
Le sens d'accès physique
L’accès physique doit refléter la même réalité organisationnelle que l’accès numérique. Lorsqu’une personne rejoint l’entreprise, son accès physique doit être attribué en fonction de son rôle. Lorsqu’elle change de service ou de site, son accès doit s’adapter en conséquence. Lorsqu’elle quitte l’entreprise, son accès physique doit être révoqué.
Smart MasterKey associe l’identité d’entreprise, la gouvernance des accès et l’accès physique, tout en permettant aux organisations de continuer à utiliser leur infrastructure de contrôle d’accès existante. Il en résulte un environnement d’accès physique qui s’adapte à la réalité actuelle de l’organisation, plutôt que de s’appuyer sur des autorisations créées il y a des mois, voire des années.