Dalīties ar rakstu
Fiziskā piekļuve tradicionāli tiek pārvaldīta atsevišķi no digitālās identitātes. IT nodaļa pārvalda darbiniekus, kontus, grupas un organizācijas amatus, savukārt drošības un iekārtu apkalpošanas komandas pārvalda durvis, piekļuves datus un piekļuves atļaujas. Šajās sistēmās bieži vien ir pārklājoša informācija par vienām un tām pašām personām, taču tās ne vienmēr darbojas saskaņoti. Tas rada administratīvo slogu un drošības riskus, jo īpaši tad, kad darbinieki pievienojas organizācijai, maina amatu vai to pamet.
Galvenie secinājumi
Lasīšanas laiks: 4 minūtes
- Fiziskajai piekļuvei jāatspoguļo personas faktiskais statuss organizācijā, tās nodaļa, amats, atrašanās vieta, nodarbinātības statuss un piederība grupām, nevis atsevišķs saraksts, ko administrators sinhronizē manuāli.
- „Smart MasterKey“ darbojas kā starpnieks starp jūsu organizācijas identitātes sistēmu un esošo durvju aprīkojumu, izmantojot uzņēmuma līmeņa SSO, MFA un SCIM, tādējādi piekļuves tiesības tiek automātiski atjauninātas, kad kāds pievienojas organizācijai, maina amatu vai to atstāj.
- Tā kā piekļuve tiek regulēta saskaņā ar identitātes balstītiem noteikumiem, atļaujas mainās brīdī, kad mainās kādas personas loma vai statuss. Lietotāji iegūst piekļuvi, kad tā viņiem ir nepieciešama, un zaudē to brīdī, kad tā vairs nav vajadzīga, turklāt neviena no jūsu pašreizējās fiziskās infrastruktūras daļām nav jānomaina.
Fiziskajai piekļuvei ir jāatbilst organizācijas identitātei
Darbinieka fiziskajai piekļuvei jāatspoguļo viņa loma organizācijā. Nodaļa, amats, atrašanās vieta, nodarbinātības statuss un piederība grupai var nodrošināt nepieciešamo kontekstu, lai noteiktu, kurām ēkām, stāviem, telpām vai ierobežotas piekļuves zonām konkrētajai personai ir jābūt pieejamām.
Tradicionālajā modelī fiziskā piekļuve kļūst par vēl vienu lietotāju datu bāzi, kuru administratoriem ir jāuztur. Identitātes vadītajā modelī fiziskā piekļuve ir saistīta ar organizācijas informāciju, kas jau nosaka, kas ir konkrētā persona un par ko tā ir atbildīga.
Kur var izmantot „Smart MasterKey“
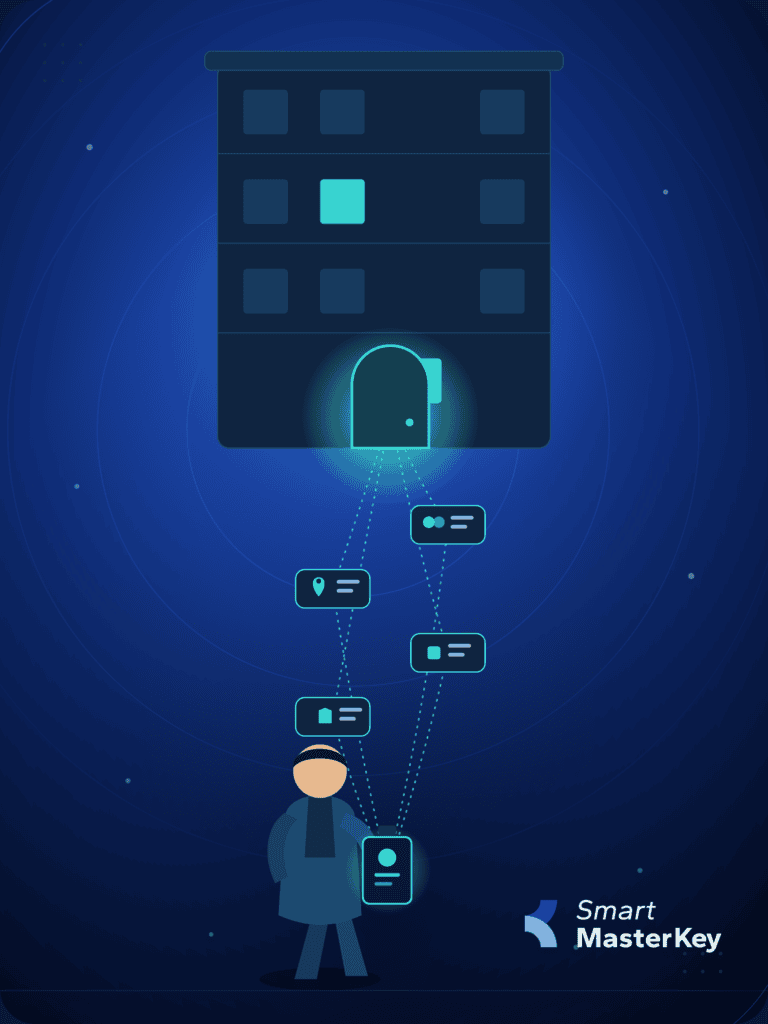
„Smart MasterKey“ darbojas kā starpnieks starp organizācijas identitāti un tai pamatā esošo fiziskās piekļuves infrastruktūru. Tas apvieno mūsdienīgu identitātes un piekļuves pārvaldību ar esošajām fiziskās drošības sistēmām, neuzliekot organizācijām pienākumu nomainīt savu pašreizējo infrastruktūru.
Korporatīvā identitāte joprojām ir atbildīga par digitālo identitāti un organizācijas informāciju. Fiziskās piekļuves sistēma joprojām ir atbildīga par durvju un piekļuves punktu kontroli. „Smart MasterKey” savieno šīs vides un piemēro attiecīgos fiziskās piekļuves noteikumus.
Ir pienācis laiks gūt lielāku labumu no ēkas ekspluatācijas
Iepazīstieties ar mūsdienīgu nekustamā īpašuma pārvaldību, izmantojot „Smart MasterKey“. Uzziniet, kā vadošās komerciālā nekustamā īpašuma komandas, izmantojot mūsu platformu, paaugstina efektivitāti, optimizē darbības un maksimizē rezultātus.
Uzņēmuma vienreizējā pieslēgšanās (SSO) un daudzpakāpju autentifikācija (MFA)
Vienreizējā pieslēgšanās (Single Sign-On jeb SSO) ļauj lietotājiem autentificēties, izmantojot savu esošo uzņēmuma identitāti. „Smart MasterKey” ar vienu integrāciju atbalsta jebkuru SAML vai OIDC identitātes nodrošinātāju. Tas ļauj organizācijām saglabāt esošo autentifikācijas vidi, nevis izveidot vēl vienu izolētu identitātes sistēmu.
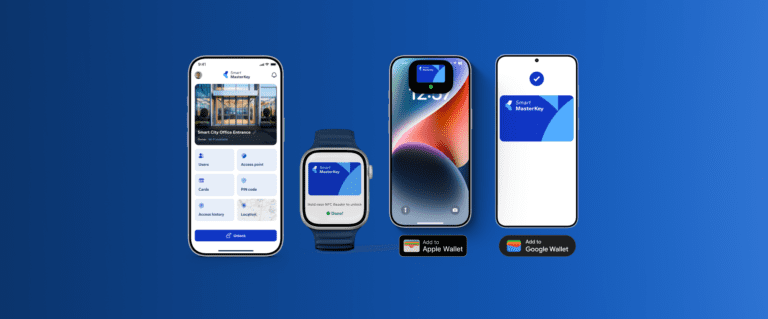
Daudzfaktoru autentifikācija (MFA) nodrošina papildu aizsardzības slāni, jo īpaši administratoriem, kuri var izveidot lietotājus, mainīt atļaujas vai pielāgot piekļuves politiku. SSO un MFA aizsargā piekļuvi pārvaldības videi, savukārt fiziskie autentifikācijas līdzekļi, piemēram, mobilās autentifikācijas līdzekļi, PIN kodi un RFID, kontrolē piekļuvi fiziskajai videi.
SCIM saista identitāti ar darbinieka karjeras ciklu
Starpdomēnu identitātes pārvaldības sistēma (SCIM) nodrošina standarta veidu, kā identitātes sistēmām un lietojumprogrammām apmainīties ar informāciju par lietotāju dzīves ciklu. „Smart MasterKey“ atbalsta SCIM konfigurēšanu ar Okta, Microsoft Entra ID, ADFS un citiem saderīgiem identitātes nodrošinātājiem un direktorijiem.
Tas saista fizisko piekļuvi ar darbinieka darba ciklu. Kad darbinieks sāk strādāt, viņa uzņēmuma identitāti var ievadīt sistēmā „Smart MasterKey“ un piešķirt fizisko piekļuvi saskaņā ar organizācijas politikām. Ja darbinieks maina nodaļu, atrašanās vietu vai amatu, sinhronizētā identitātes informācija var kalpot par pamatu viņa piekļuves tiesību atjaunināšanai. Kad darbinieks aiziet no uzņēmuma, viņa identitāti var atcelt, un fiziskā piekļuve un piekļuves dati tiek anulēti saskaņā ar politiku.
Uz identitāti balstītas piekļuves politikas
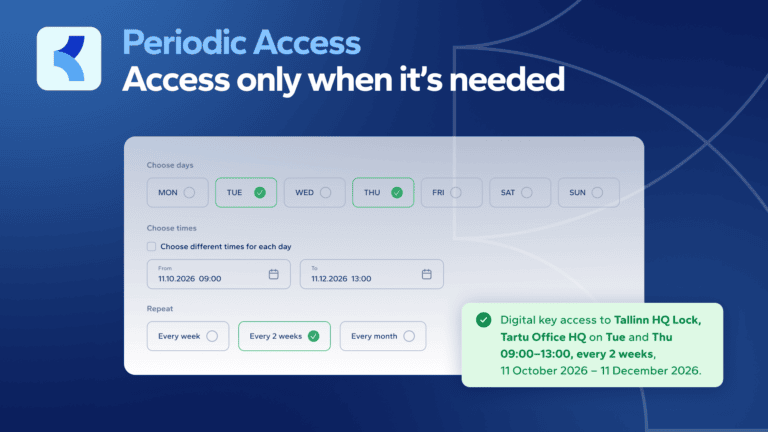
Identitātes balstīta piekļuve kļūst īpaši noderīga gadījumos, kad organizācijām ir vairākas ēkas, nodaļas un piekļuves zonas. Fiziskās piekļuves atļaujas var saistīt ar identitātēm, lomām un grupām, nevis pārvaldīt atsevišķi katrai personai.
Finanšu nodaļas darbiniekam var piešķirt piekļuvi finanšu telpām, savukārt darbiniekam, kurš norīkots darbā konkrētā birojā, tiek piešķirta piekļuve šai ēkai. Ēku pārvaldnieks var pārvaldīt piekļuvi ēkām, par kurām viņš ir atbildīgs, savukārt apakšuzņēmējam var piešķirt piekļuvi konkrētai vietai uz noteiktu laiku. Kad darbinieks atstāj uzņēmumu, viņa fiziskā piekļuve var tikt atcelta kā daļa no piekļuves tiesību atcelšanas procesa.
Lomu balstītā pārvaldība arī nošķir to, ko kāds var pārvaldīt, no vietām, kurās viņš fiziski var iekļūt. Nomnieka administrators var pārvaldīt savas organizācijas lietotājus, nekontrolējot citu nomnieku, savukārt parastajam darbiniekam var būt fiziska piekļuve, nesaņemot administratora pilnvaras.
Fiziskās piekļuves virziens
Fiziskajai piekļuvei jāatspoguļo tā pati organizatoriskā realitāte kā digitālajai piekļuvei. Kad kāds pievienojas organizācijai, viņam jāpiešķir fiziskā piekļuve atbilstoši viņa amatam. Ja viņš maina nodaļu vai darba vietu, viņa piekļuvei jāmainās līdzi. Kad viņš atstāj organizāciju, viņa fiziskā piekļuve jāatsauc.
„Smart MasterKey” apvieno uzņēmuma identitāti, piekļuves pārvaldību un fizisko piekļuvi, vienlaikus ļaujot organizācijām turpināt izmantot esošo piekļuves kontroles infrastruktūru. Rezultātā tiek izveidota fiziskās piekļuves vide, kas pielāgojas organizācijas pašreizējam stāvoklim, nevis balstās uz atļaujām, kas izveidotas pirms mēnešiem vai gadiem.